
Das Wichtigste in Kürze
Der EU AI Act gilt seit dem 1. August 2024. Er betrifft nicht nur Technologieunternehmen, sondern jedes Unternehmen, das KI beruflich einsetzt – ab dem ersten Mitarbeitenden.
Die meisten mittelständischen Unternehmen sind Betreiber, nicht Anbieter. Das ist die wichtigste Unterscheidung des ganzen Gesetzes, denn Betreiber haben deutlich weniger Pflichten als Anbieter. Ein großer Teil dessen, was derzeit als „Pflicht für Unternehmen“ veröffentlicht wird, trifft Sie schlicht nicht.
Drei Dinge gelten für Sie heute, ohne Übergangsfrist:
- Sie müssen Maßnahmen für die KI-Kompetenz treffen – für Ihre Beschäftigten und für alle, die in Ihrem Auftrag mit KI arbeiten (Artikel 4, seit 2. Februar 2025).
- Bestimmte Anwendungen sind verboten – die praxisrelevanteste ist die Auswertung von Gefühlen am Arbeitsplatz und im Bewerbungsverfahren (Artikel 5, seit 2. Februar 2025).
- Bestimmte KI-Inhalte müssen Sie kennzeichnen – Deepfakes und veröffentlichte KI-Texte zu Themen von öffentlichem Interesse (Artikel 50, seit 2. August 2026).
Die weitreichenden Pflichten für Hochrisiko-Systeme greifen später: ab 2. Dezember 2027 für die Anwendungsbereiche nach Anhang III, ab 2. August 2028 für KI in regulierten Produkten. Diese Verschiebung ist für Sie kein Grund zu warten, aber ein Grund, in Ruhe vorzugehen.
Dieser Artikel führt Sie durch alle Pflichten, die Sie als Betreiber treffen – und durch die, die Sie nicht treffen. Er nennt zu jedem Punkt den Artikel, auf dem er beruht.
1. Sie kennen das Muster schon – aus der DSGVO
Im Mai 2018 stand der Mittelstand vor derselben Lage. Eine europäische Verordnung, unmittelbar geltend, größenunabhängig, mit Bußgeldern, über die alle sprachen. Es gab Aufregung, es gab Abmahnwellen, und es gab am Ende sehr viel Papier.
Wer damals dabei war, hat drei Dinge gelernt, die jetzt wieder gelten.
Erstens: Eine EU-Verordnung wird nicht in nationales Recht umgesetzt, sie gilt direkt. Sie brauchen kein deutsches Gesetz abzuwarten. Der EU AI Act – die Verordnung (EU) 2024/1689 – gilt in allen Mitgliedstaaten unmittelbar.
Zweitens: Größe schützt nicht. Die Pflichten hängen nicht daran, wie viele Mitarbeitende Sie haben, sondern daran, was Sie einsetzen. Erleichterungen für kleine und mittlere Unternehmen gibt es – aber bei den Bußgeldern, nicht bei den Pflichten.
Drittens: Am Ende zählt, was Sie belegen können. Die DSGVO nennt das Rechenschaftspflicht. Der AI Act formuliert es anders, läuft aber auf dasselbe hinaus: Eine Maßnahme, die Sie nicht dokumentiert haben, können Sie im Zweifel nicht nachweisen.
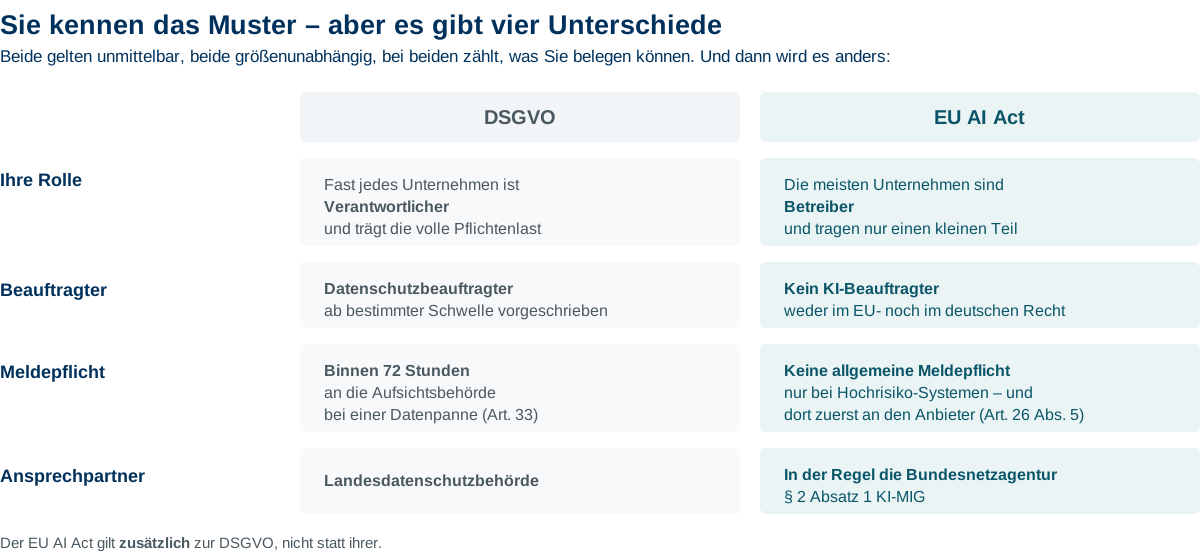
Und jetzt der Teil, der Ihnen die Arbeit erleichtert. An drei entscheidenden Stellen ist der AI Act nämlich anders als die DSGVO:
| DSGVO | EU AI Act | |
|---|---|---|
| Ihre Rolle | Fast jedes Unternehmen ist Verantwortlicher und trägt die volle Pflichtenlast | Die meisten Unternehmen sind Betreiber – und tragen damit nur einen kleinen Teil der Pflichten |
| Beauftragter | Datenschutzbeauftragter ab bestimmter Schwelle vorgeschrieben | Kein „KI-Beauftragter“ vorgeschrieben. Weder im europäischen noch im deutschen Recht |
| Meldepflicht | Datenpanne binnen 72 Stunden an die Aufsichtsbehörde (Art. 33 DSGVO) | Keine allgemeine Meldepflicht. Eine Meldepflicht bei schwerwiegenden Vorfällen gibt es nur für Betreiber von Hochrisiko-Systemen – und auch dort geht die Meldung zuerst an den Anbieter (Art. 26 Abs. 5) |
| Ansprechpartner | Landesdatenschutzbehörde | In aller Regel die Bundesnetzagentur (§ 2 Abs. 1 KI-MIG) |
Ein wichtiger Hinweis noch: Der AI Act gilt zusätzlich zur DSGVO, nicht statt ihrer. Setzen Sie KI ein, die personenbezogene Daten verarbeitet, müssen Sie beides erfüllen. Wer eine Datenschutz-Folgenabschätzung nach Artikel 35 DSGVO schon erstellt hat, darf darauf allerdings verweisen – der AI Act lässt das ausdrücklich zu (Art. 27 Abs. 4).
2. Betrifft der EU AI Act Ihr Unternehmen?
Die kurze Antwort: mit hoher Wahrscheinlichkeit ja. Die längere Antwort hängt an zwei Fragen.
Frage 1: Setzen Sie überhaupt KI ein?
Der AI Act definiert ein KI-System als maschinengestütztes System, das in unterschiedlichem Grad selbstständig arbeitet und aus Eingaben ableitet, wie es seine Ausgaben erzeugt (Art. 3 Nr. 1). Klassische, regelbasierte Software fällt in der Regel nicht darunter. Ihre Buchhaltung, die nach festen Regeln rechnet, ist keine KI. Ihre Buchhaltung, die Belege selbstständig erkennt und zuordnet, kann es sein.
Der häufigste Irrtum im Mittelstand ist die Annahme, man setze keine KI ein. In der Praxis stecken KI-Funktionen längst in Software, die niemand als „KI-Software“ gekauft hat:
- Sprachmodelle wie ChatGPT, Copilot oder Gemini – auch in der kostenlosen Version, auch wenn nur die Assistenz sie nutzt
- Bewerbermanagement mit automatischer Vorsortierung
- Chatbots auf der Website
- Belegerkennung in der Buchhaltung
- Übersetzungs- und Textwerkzeuge
- Kameras mit Personenerkennung oder Ladenanalytik
- Terminplanung, Routenoptimierung und Bedarfsprognosen in der Warenwirtschaft
Eine Übersicht über diese Systeme brauchen Sie ohnehin. Warum, steht in Abschnitt 4.4.
Frage 2: Handeln Sie beruflich – und in der EU?
Der AI Act erfasst den beruflichen Einsatz. Die private Nutzung durch eine Privatperson ist ausgenommen (Art. 2). Erfasst sind Betreiber mit Sitz in der EU – und, das wird oft übersehen, auch Unternehmen außerhalb der EU, deren Ergebnisse in der EU verwendet werden (Art. 2 Abs. 1 lit. c).
Ebenfalls ausgenommen sind Militär und nationale Sicherheit sowie reine Forschung und Entwicklung.
Zwischenergebnis: Wenn Sie in Deutschland ein Unternehmen führen und irgendwo im Betrieb KI-gestützte Software läuft, sind Sie erfasst. Die Frage ist nicht ob, sondern in welcher Rolle – und das entscheidet über fast alles Weitere.
3. Anbieter oder Betreiber – die Frage, an der fast alle scheitern
Wenn Sie aus diesem Artikel nur einen Abschnitt mitnehmen, dann diesen.
Der EU AI Act verteilt seine Pflichten nach Rollen. Wer welche Pflicht hat, hängt nicht davon ab, wie groß ein Unternehmen ist oder wie viel KI es einsetzt, sondern davon, welche Rolle es einnimmt.
| Rolle | Wer das ist | Fundstelle |
|---|---|---|
| Anbieter | Entwickelt ein KI-System und bringt es unter eigenem Namen oder eigener Marke auf den Markt | Art. 3 Nr. 3 |
| Betreiber | Nutzt ein KI-System in eigener Verantwortung beruflich | Art. 3 Nr. 4 |
| Einführer / Händler | Bringt Systeme aus Drittländern in die EU bzw. gibt sie weiter | Art. 3 Nr. 6, Nr. 7 |
Der Anbieter trägt die Hauptlast. Risikomanagement, technische Dokumentation, Konformitätsbewertung, CE-Kennzeichnung, Registrierung in der EU-Datenbank – das alles sind Anbieterpflichten. Wer ChatGPT entwickelt, ist Anbieter. Wer ChatGPT benutzt, ist Betreiber.
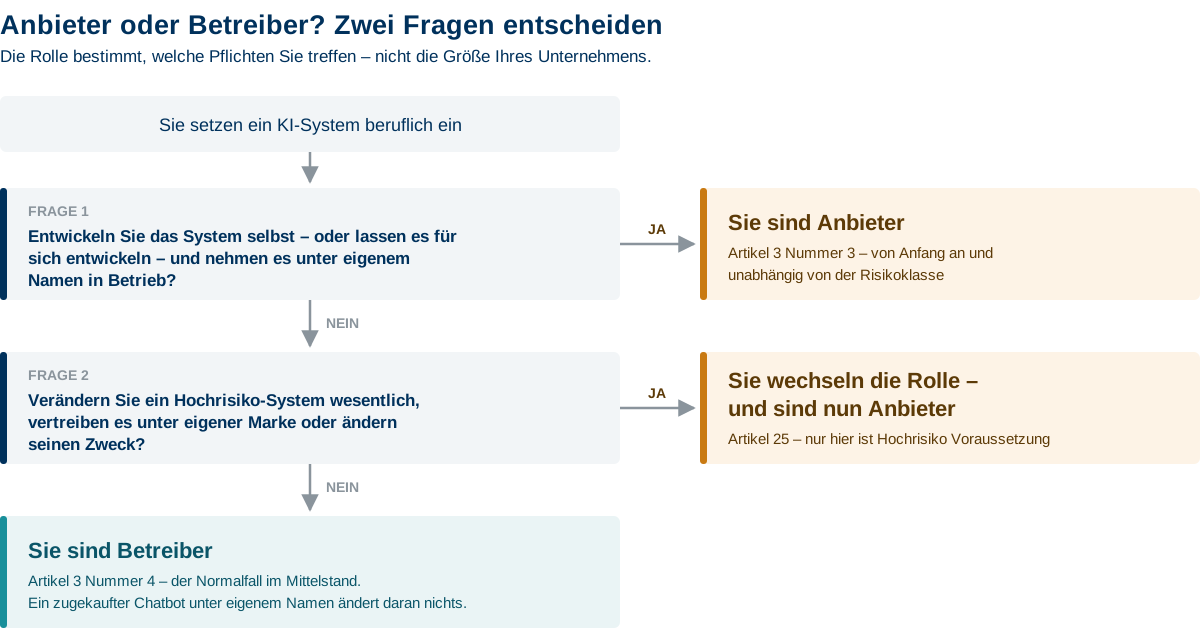
Woran sich die Betreibereigenschaft entscheidet
Maßstab ist die Entscheidungs- und Kontrollmacht über den KI-Einsatz, nicht die Technik und nicht die Vertragsform (Leitlinien der Kommission zu Art. 50, Rn. 12 und 14). Daraus folgen drei Klarstellungen, die in der Praxis regelmäßig gebraucht werden:
- Technische Kontrolle ist nicht erforderlich. Sie müssen das System nicht administrieren, um Betreiber zu sein. Es genügt, dass Sie über den Einsatz und die Art der Nutzung entscheiden.
- Ihre Beschäftigten sind keine eigenen Betreiber. Betreiber ist das Unternehmen. Das gilt auch dann, wenn Freelancer oder Auftragnehmer in Ihrem Auftrag und unter Ihrer Kontrolle arbeiten.
- Beauftragen Sie eine Agentur, ohne über deren KI-Einsatz zu entscheiden, sind Sie insoweit nicht Betreiber. Wer eine Werbeagentur mit der Produktion beauftragt und weder vorgibt noch kontrolliert, ob und wie dort KI eingesetzt wird, ist für diese Inhalte kein Betreiber (Rn. 14). Sobald Sie der Agentur KI-Einsatz vorgeben oder das Ergebnis inhaltlich steuern, sind Sie es.
Der letzte Punkt ist für den Mittelstand bares Geld wert, weil viele Unternehmen ihr Marketing extern produzieren lassen.
Wann Sie doch Anbieter sind – zwei Wege, die man auseinanderhalten muss
In die Anbieterrolle kommt man auf zwei verschiedenen Wegen. Sie werden häufig vermischt, und dabei entsteht genau der Irrtum, der Unternehmen unnötig Pflichten zuschreibt.
Weg 1 – Sie sind von Anfang an Anbieter (Artikel 3 Nummer 3). Wer ein KI-System selbst entwickelt oder für sich entwickeln lässt und es unter eigenem Namen in Betrieb nimmt, ist Anbieter. Das gilt unabhängig von der Risikoklasse. Ein reiner Markenwechsel an einem fertigen, zugekauften Produkt ist das allerdings nicht.
Weg 2 – Sie wechseln die Rolle (Artikel 25). Wer ein Hochrisiko-System unter eigener Marke vertreibt, es wesentlich verändert oder seinen Zweck so ändert, dass es zum Hochrisiko-System wird, wird dadurch zum Anbieter. Hier – und nur hier – ist das Hochrisiko-System die Voraussetzung.
Was das praktisch heißt: Ein zugekaufter Chatbot, den Sie unter Ihrem eigenen Namen auf Ihrer Website laufen lassen, macht Sie nicht zum Anbieter. Das ist im Mittelstand der Normalfall und wird oft falsch dargestellt.
Anders liegt es, wenn Sie ein System selbst entwickeln oder entwickeln lassen, es technisch wesentlich verändern oder nachtrainieren. Dann tragen Sie die Anbieterpflichten.
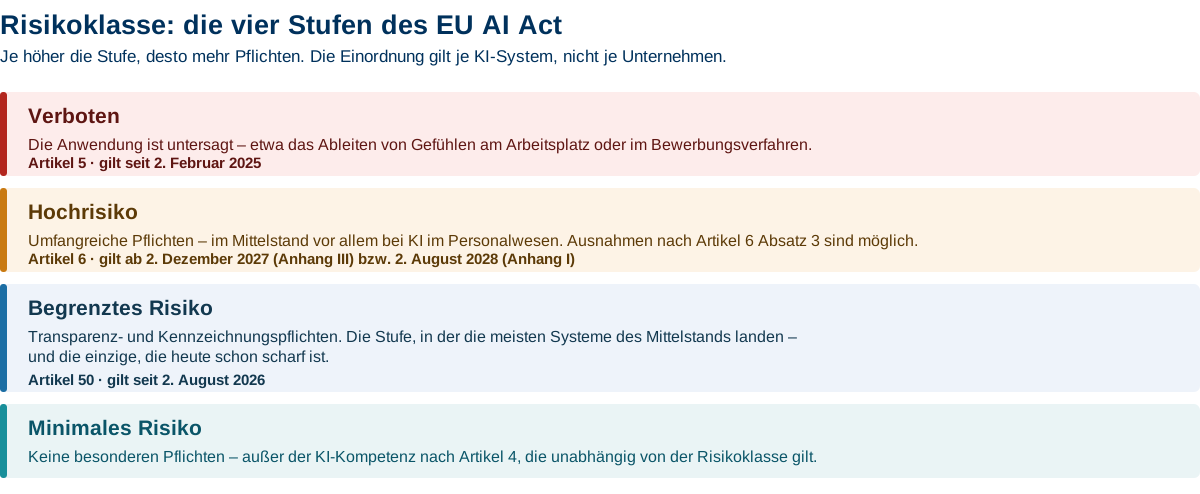
4. Ihre Pflichten als Betreiber – vollständig
Jetzt zum Kern. Die folgenden Pflichten treffen Sie als Betreiber. Zu jeder nennen wir den Artikel und sagen dazu, ab wann sie gilt.
4.1 KI-Kompetenz: Maßnahmen treffen (Artikel 4)
Seit 2. Februar 2025. Gilt für jede Unternehmensgröße und für jede Risikoklasse.
Dies ist die Pflicht, die Sie mit Sicherheit trifft, sobald Sie KI einsetzen. Sie ist zum 27. Juli 2026 durch den sogenannten Digital Omnibus – die Verordnung (EU) 2026/1744 – geändert worden, und zwar zu Ihren Gunsten.
Die frühere Fassung verlangte, ein „ausreichendes Niveau an KI-Kompetenz sicherzustellen“. Das war eine Erfolgspflicht. Die geltende Fassung verlangt, Maßnahmen zu ergreifen, die die Entwicklung der KI-Kompetenz unterstützen. Der Wortlaut stellt ausdrücklich klar, dass Sie für niemanden ein bestimmtes Kompetenzniveau garantieren müssen.
So lässt sich die Pflicht zusammenfassen:
Seit dem 2. Februar 2025 müssen Sie Maßnahmen treffen, die die KI-Kompetenz Ihres Personals und aller, die in Ihrem Auftrag mit KI arbeiten, unterstützen – passend zu Vorwissen, Aufgabe und Einsatzkontext (Art. 4). Ein bestimmtes Kompetenzniveau jeder einzelnen Person müssen Sie dabei nicht garantieren.
Drei Punkte dazu, die häufig untergehen:
Nicht nur Beschäftigte. Der Wortlaut erfasst das Personal und andere Personen, die im Auftrag mit dem Betrieb und der Nutzung von KI-Systemen befasst sind. Freelancer, Dienstleister und Auftragnehmer gehören dazu. Für einen Betrieb mit wenigen Festangestellten und mehreren externen Kräften ist das der praktisch wichtigste Satz der ganzen Vorschrift.
Nicht pauschal alle. Umgekehrt müssen Sie nicht die gesamte Belegschaft schulen, sondern die Personen, die mit KI-Systemen befasst sind. Wer im Lager arbeitet und kein KI-System nutzt, ist nicht gemeint.
Fünf Kriterien bestimmen den Zuschnitt. Zu berücksichtigen sind technische Kenntnisse, Erfahrung, Aus- und Fortbildung, der Einsatzkontext – und die Personengruppen, bei denen das System eingesetzt wird. Das letzte Kriterium wird fast immer übersehen. Es bedeutet: Wer KI im Bewerbungsverfahren einsetzt, braucht ein anderes Kompetenzniveau als wer damit Produkttexte schreibt.
Die Bundesnetzagentur nennt als Vorgehen drei Grundsteine: Bedarf ermitteln – Maßnahmen gestalten – dokumentieren, evaluieren, auffrischen. Ausdrücklich nicht vorgeschrieben sind: ein formalisiertes Training, eine externe Zertifizierung, ein KI-Beauftragter und eine behördliche Vorabprüfung.
Ehrlich gesagt: Für die Dokumentation Ihrer Maßnahmen nach Artikel 4 nennt der AI Act keine Aufbewahrungsfrist. Wir haben Verordnung, Änderungsverordnung und das deutsche Durchführungsgesetz daraufhin geprüft. Wer Ihnen eine Frist nennt, nennt eine eigene Festlegung – nicht das Gesetz. Praktisch heißt das: Halten Sie die Nachweise so lange vor, wie Sie sie im Zweifel brauchen könnten.
Und noch eine Einordnung, weil Artikel 4 oft überhöht wird: Er ist nicht unmittelbar bußgeldbewehrt. Es gibt dazu keinen eigenen Tatbestand in Artikel 99. Das Risiko liegt woanders – in der zivilrechtlichen Sorgfaltspflicht und darin, dass ungeschulte Mitarbeitende Fehler machen, die Sie am Ende teuer bezahlen.
4.2 Verbotene Praktiken (Artikel 5)
Seit 2. Februar 2025. Ohne Übergangsfrist. Höchster Bußgeldrahmen.
Acht Praktiken sind verboten, unabhängig von der Rolle. Für den Mittelstand sind zwei praxisrelevant.
Emotionserkennung am Arbeitsplatz und im Bewerbungsverfahren (Art. 5 Abs. 1 lit. f). Verboten ist, aus Mimik, Stimme oder Verhalten auf Gefühle oder Absichten zu schließen – im Beschäftigungskontext. Der Artikelwortlaut spricht vom „Arbeitsplatz“; Erwägungsgrund 44 stellt klar, dass auch Situationen erfasst sind, die mit dem Arbeitsplatz in Zusammenhang stehen. Das Bewerbungsverfahren gehört dazu. Die tragende Begründung ist das Machtungleichgewicht – und das ist beim Bewerber am größten, nicht am kleinsten.
Die entscheidende Abgrenzung: Das bloße Erkennen von Mimik, Gestik oder Stimmmerkmalen genügt nicht. Erst das Ableiten von Emotionen oder Absichten löst das Verbot aus (Art. 3 Nr. 39). Nicht erfasst sind rein physische Zustände wie Müdigkeit. Schätzt ein System ausschließlich Persönlichkeitsmerkmale ein, ohne auf Gefühle zu schließen, greift das Verbot nicht – dann handelt es sich um ein Hochrisiko-System nach Anhang III Nr. 4, das ab Dezember 2027 reguliert ist.
Wenn Sie ein Videoanalyse-Werkzeug im Recruiting einsetzen oder einsetzen wollen: Lassen Sie sich vom Anbieter schriftlich geben, was genau ausgewertet wird. Diese Unterscheidung ist eine Rechtsfrage und gehört im Zweifel zu Ihrem Anwalt.
Social Scoring (Art. 5 Abs. 1 lit. c). Die Bewertung von Personen nach sozialem Verhalten mit benachteiligenden Folgen in davon unabhängigen Lebensbereichen – auch durch private Unternehmen. Im Mittelstand selten, aber bei manchen Kunden- oder Mitarbeiter-Scoringmodellen einen Blick wert.
Zwei weitere Verbote treten am 2. Dezember 2026 hinzu: Anwendungen zur Erzeugung intimer Bilddarstellungen ohne Einwilligung sowie zur Erzeugung von Missbrauchsdarstellungen. Beides ist bereits heute nach Straf- und Zivilrecht unzulässig; die Verordnung stellt es zusätzlich ausdrücklich klar.
4.3 Transparenz: Was Sie kennzeichnen müssen (Artikel 50)
Seit 2. August 2026. Für Betreiber ohne Übergangsfrist.
Hier gibt es die meiste Verwirrung im Markt, deshalb zuerst die Entlastung: Nicht jeder KI-Inhalt ist kennzeichnungspflichtig. Die verbreitete Vorstellung, jeder mit KI erzeugte Text brauche ein Label, steht so nicht im Gesetz.
Artikel 50 enthält fünf Pflichten. Zwei davon treffen Sie als Betreiber.
Absatz 3 – Information bei Emotionserkennung und biometrischer Kategorisierung. Setzen Sie ein System ein, das Emotionen erkennt oder Menschen anhand biometrischer Daten in Kategorien einordnet, müssen Sie die betroffenen Personen darüber informieren. Das gilt für jedes solche System, unabhängig von der Risikoklasse. Praxisfall: Alters- oder Geschlechtserkennung in der Ladenanalytik oder an Digital-Signage-Displays.
Absatz 4 – Offenlegung von Deepfakes und bestimmten KI-Texten. Sie müssen offenlegen:
- Deepfakes, also KI-erzeugte oder -manipulierte Bild-, Ton- oder Videoinhalte, die echten Personen, Orten oder Ereignissen täuschend ähnlich sehen. Dazu können auch KI-generierte Produktbilder in der Werbung zählen.
- Veröffentlichte KI-Texte zu Themen von öffentlichem Interesse.
Für die Texte gibt es eine Ausnahme, und die ist eng. Sie greift nur, wenn der Inhalt einer inhaltlichen menschlichen Prüfung oder redaktionellen Kontrolle unterlag und eine natürliche oder juristische Person die redaktionelle Verantwortung trägt. Beide Bedingungen müssen erfüllt sein.
Nicht ausreichend ist ausdrücklich: eine oberflächliche oder rein formale Prüfung wie Rechtschreibung und Grammatik, die bloße Existenz einer Redaktionsrichtlinie, eine automatisierte Prüfung oder ein oberflächliches Abzeichnen (Leitlinien Rn. 135). Und: Läuft nach der Freigabe noch eine substanzielle KI-Nachbearbeitung, etwa durch ein SEO-Werkzeug, entfällt die Ausnahme wieder.
Was nicht kennzeichnungspflichtig ist – die Liste, nach der am häufigsten gefragt wird:
| Fall | Einordnung |
|---|---|
| Produkt- und Werbetexte | nicht pflichtig, außer bei Gesundheit, Verbrauchersicherheit oder Nachhaltigkeit |
| Interne Inhalte, Intranet | nicht pflichtig – es fehlt die Veröffentlichung |
| KI-Übersetzungen und Transkriptionen | nicht pflichtig |
| KI-Zusammenfassungen | pflichtig, wenn die übrigen Voraussetzungen vorliegen |
| Reine Rechtschreib- und Grammatikkorrektur | Eine rein formale Korrektur erzeugt für sich genommen keinen KI-Text im Sinne des Absatzes. Für diesen – im Mittelstand häufigsten – Fall gibt es bisher keine ausdrückliche amtliche Klarstellung; wir aktualisieren die Stelle, sobald sie vorliegt |
| Kunst und Satire | erleichterte Kennzeichnung |
Absatz 5 – wie Sie informieren. Die Information muss spätestens bei der ersten Interaktion oder Exposition erfolgen, klar und von anderen Inhalten unterscheidbar sein – und barrierefrei.
Zwei praktische Hinweise zum Schluss dieses Abschnitts:
Der Chatbot-Hinweis ist Anbieterpflicht. Dass ein Chatbot sich als KI zu erkennen gibt, verlangt Artikel 50 Absatz 1 – vom Anbieter. Ihre Aufgabe als Betreiber ist es zu prüfen, ob der Hinweis bei Ihrer eingekauften Lösung richtig eingestellt und tatsächlich sichtbar ist.
Keine Rückwirkung. Inhalte, die vor dem 2. August 2026 erzeugt wurden, müssen Sie nicht nachträglich kennzeichnen. Bei Texten zählt allerdings das Veröffentlichungsdatum: vorher erzeugt und vorher veröffentlicht ist frei, vorher erzeugt und danach veröffentlicht ist pflichtig. Ein Archiv-Audit wird ausdrücklich nicht verlangt, gedruckte Verpackungen müssen Sie nicht ändern.
4.4 Das KI-Verzeichnis: keine Pflicht, aber die Grundlage von allem
Hier ist eine Klarstellung angebracht, die Sie so selten lesen: Der EU AI Act schreibt Ihnen als Betreiber kein KI-Verzeichnis vor. Es gibt keinen Artikel, der das anordnet – anders als beim Verzeichnis der Verarbeitungstätigkeiten nach Artikel 30 DSGVO, das ausdrücklich verlangt wird.
Trotzdem steht es an erster Stelle jeder ernsthaften Empfehlung, auch unserer. Der Grund ist einfach: Ohne eine Übersicht Ihrer KI-Systeme können Sie keine der Fragen beantworten, die das Gesetz Ihnen stellt.
- Ist eines dieser Systeme nach Artikel 5 verboten?
- Löst eines davon eine Kennzeichnungspflicht nach Artikel 50 aus?
- Wer arbeitet mit welchem System – und welche Kompetenz braucht diese Person nach Artikel 4?
- Fällt eines der Systeme ab Dezember 2027 in den Hochrisiko-Bereich?
Ein brauchbares Verzeichnis enthält je System: Bezeichnung und Anbieter, Einsatzzweck, die Personen, die damit arbeiten, die Daten, die hineingehen, Ihre Rolle und die Risikoeinordnung mit Begründung.
Der ehrlichste Satz zu diesem Thema: Das Verzeichnis ist keine Pflicht, sondern Ihre Arbeitsgrundlage. Und es ist der Punkt, an dem die meisten Unternehmen feststellen, dass sie deutlich mehr KI einsetzen als gedacht.
4.5 Wenn Sie ein Hochrisiko-System betreiben (Artikel 26)
Ab 2. Dezember 2027 für die Bereiche nach Anhang III, ab 2. August 2028 für KI in regulierten Produkten.
Anhang III nennt acht Bereiche: Biometrie, kritische Infrastruktur, Bildung, Beschäftigung und Personalwesen, Zugang zu wesentlichen Diensten einschließlich Kreditwürdigkeitsprüfung und Risikobewertung in der Lebens- und Krankenversicherung, Strafverfolgung, Migration sowie Rechtspflege und demokratische Prozesse.
Für den Mittelstand ist fast immer der vierte Bereich einschlägig: KI im Personalwesen – Bewerberauswahl, Beförderungsentscheidungen, Aufgabenzuweisung, Leistungsüberwachung.
Wichtig, bevor Sie weiterlesen: Nicht jedes System aus einem dieser Bereiche ist Hochrisiko. Artikel 6 Absatz 3 nimmt Systeme aus, die lediglich eine enge Verfahrensaufgabe erfüllen, eine abgeschlossene menschliche Entscheidung verbessern, reine Mustererkennung betreiben oder eine vorbereitende Aufgabe übernehmen – vorausgesetzt, sie beeinflussen die Entscheidung nicht wesentlich.
Die Ausnahme ist eng auszulegen, und sie gilt nie bei Profiling. Ein Portal, das Bewerbungen nach Eingang sortiert und weiterleitet, fällt darunter. Eines, das Eignung bewertet oder eine Rangfolge erzeugt, nicht.
Die Bewertung, ob die Ausnahme greift, und ihre Dokumentation sind Sache des Anbieters (Artikel 6 Absatz 4) – nicht Ihre. Für Sie ist sie trotzdem wichtig, weil sie darüber entscheidet, ob die Pflichten unten Sie 2027 überhaupt treffen.
Betreiben Sie ein System, das tatsächlich hochriskant ist, gelten ab Dezember 2027 diese Pflichten:
| Absatz | Ihre Pflicht |
|---|---|
| Abs. 1 | Das System entsprechend der Betriebsanleitung einsetzen – durch geeignete technische und organisatorische Maßnahmen |
| Abs. 2 | Menschliche Aufsicht durch natürliche Personen mit der erforderlichen Kompetenz, Ausbildung und Befugnis – und mit der nötigen Unterstützung |
| Abs. 4 | Eingabedaten müssen dem Zweck entsprechen und ausreichend repräsentativ sein, soweit sie Ihrer Kontrolle unterliegen |
| Abs. 5 | Den Betrieb überwachen, den Anbieter informieren, schwerwiegende Vorfälle melden – zuerst dem Anbieter, dann Einführer oder Händler, dann der Marktüberwachungsbehörde. Bei Gefahr die Verwendung aussetzen |
| Abs. 6 | Protokolle mindestens sechs Monate aufbewahren, soweit sie Ihrer Kontrolle unterliegen |
| Abs. 7 | Beschäftigte und deren Vertretung vor der Inbetriebnahme informieren |
| Abs. 11 | Betroffene Personen informieren, wenn das System Entscheidungen über sie trifft oder dabei unterstützt |
Absatz 8 – die Registrierung in der EU-Datenbank – betrifft ausschließlich Betreiber, die Behörden oder Einrichtungen der Union sind. Private Unternehmen sind davon nicht erfasst.
Absatz 2 ist bemerkenswert, weil er Ihre Schulungsanstrengungen verbindlicher macht als Artikel 4. Verlangt sind die erforderliche Kompetenz, Ausbildung und Befugnis der aufsichtführenden Personen – also etwas Personen- und Systembezogenes, nicht ein allgemeines Grundverständnis. Ein Zertifikat oder eine externe Prüfung verlangt der Artikel allerdings ebenfalls nicht.
4.6 Grundrechte-Folgenabschätzung (Artikel 27) – wen sie wirklich trifft
Dieser Punkt wird dem Mittelstand regelmäßig zu Unrecht auferlegt. Die Grundrechte-Folgenabschätzung, oft als FRIA abgekürzt, trifft:
- Einrichtungen des öffentlichen Rechts und private Erbringer öffentlicher Dienste, die ein Hochrisiko-System betreiben – mit Ausnahme der kritischen Infrastruktur,
- alle Betreiber von Systemen zur Kreditwürdigkeitsprüfung und zur Risikobewertung oder Preisbildung in der Lebens- und Krankenversicherung.
Für ein typisches privatwirtschaftliches Unternehmen greift Artikel 27 also praktisch nur über den zweiten Punkt. Wer weder öffentliche Dienste erbringt noch Kreditwürdigkeit prüft oder Versicherungsrisiken bewertet, ist nicht betroffen – auch dann nicht, wenn er ein Hochrisiko-System im Personalwesen einsetzt.
Wenn Sie betroffen sind, gehört zur Pflicht ein Punkt, der oft fehlt: Die Ergebnisse sind der Marktüberwachungsbehörde mitzuteilen (Art. 27 Abs. 3). Wer die Abschätzung ausfüllt und abheftet, hat die Pflicht nicht erfüllt.
4.7 Was Sie ausdrücklich nicht trifft
Diese Liste ist der eigentliche Wert dieses Artikels. Die folgenden Pflichten werden in Marktbeiträgen, Werbetexten und mancher Beratungsleistung regelmäßig als Unternehmenspflichten dargestellt. Es sind Anbieterpflichten:
| Nicht Ihre Pflicht als Betreiber | Fundstelle |
|---|---|
| Risikomanagementsystem einrichten | Art. 9 |
| Daten-Governance und Trainingsdaten prüfen | Art. 10 |
| Technische Dokumentation erstellen | Art. 11, Anhang IV |
| Automatische Protokollierung im System vorsehen | Art. 12 |
| Betriebsanleitung bereitstellen | Art. 13 |
| Konformitätsbewertungsverfahren durchlaufen | Art. 43 |
| EU-Konformitätserklärung ausstellen | Art. 47 |
| CE-Kennzeichnung anbringen | Art. 48 |
| System in der EU-Datenbank registrieren | Art. 49 |
| Chatbot-Hinweis technisch umsetzen | Art. 50 Abs. 1 |
| KI-Ausgaben maschinenlesbar markieren (Wasserzeichen) | Art. 50 Abs. 2 |
| Schwerwiegende Vorfälle nach Art. 73 melden | Art. 73 |
| Die Bewertung dokumentieren, dass ein System von der Hochrisiko-Einstufung ausgenommen ist | Art. 6 Abs. 4 |
Zwei Ergänzungen dazu: Es gibt keine Pflicht, einen KI-Beauftragten zu benennen – weder aus dem AI Act noch aus dem deutschen Durchführungsgesetz. Und es gibt keine behördliche Vorabprüfung, die Sie durchlaufen müssten, bevor Sie KI einsetzen.
5. Die Fristen: Was gilt wann?
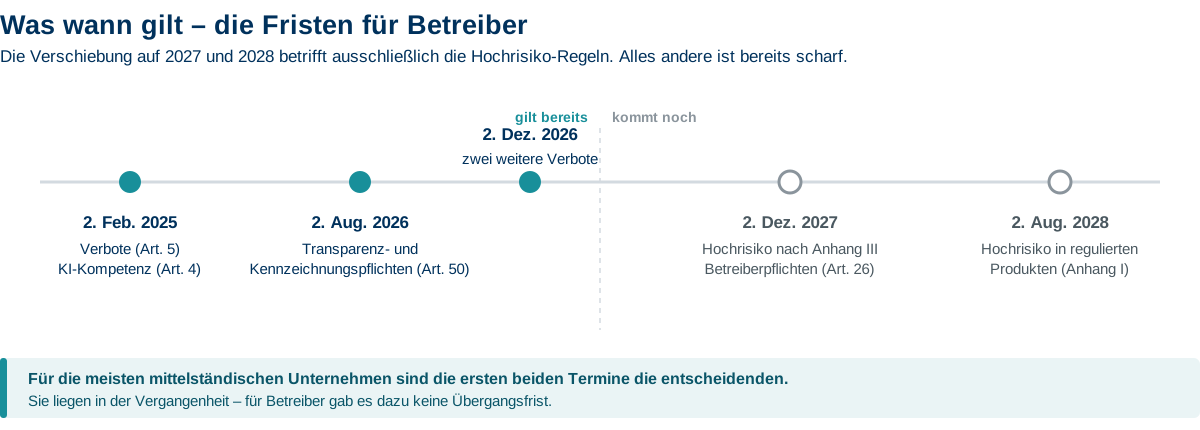
| Datum | Was gilt |
|---|---|
| 01.08.2024 | Die Verordnung tritt in Kraft |
| 02.02.2025 | Verbote (Art. 5) und KI-Kompetenz (Art. 4) – gelten seit über einem Jahr |
| 02.08.2025 | Pflichten für Allzweck-KI-Modelle, Governance, Sanktionsregime |
| 27.07.2026 | Digital Omnibus in Kraft – Artikel 4 abgeschwächt, Fristen für Hochrisiko verschoben |
| 02.08.2026 | Transparenzpflichten (Art. 50) – für Betreiber ohne Übergangsfrist |
| 02.12.2026 | Zwei neue Verbote treten hinzu · Übergangsfrist für Wasserzeichen bei Altbestand endet (betrifft nur Anbieter) |
| 09.12.2026 | Neue Produkthaftungsrichtlinie anwendbar – erfasst auch Software und KI |
| 02.12.2027 | Hochrisiko nach Anhang III (Art. 26, Art. 27) – verschoben vom 02.08.2026 |
| 02.08.2028 | Hochrisiko in regulierten Produkten (Anhang I) – verschoben vom 02.08.2027 |
Warum „der AI Act ist verschoben“ nicht stimmt
Im Sommer 2026 ging die Meldung durch die Presse, die Umsetzung des AI Act sei verschoben worden. Das ist nur zur Hälfte richtig – und die falsche Hälfte ist die, die Ihnen schaden kann.
Verschoben wurden ausschließlich die Hochrisiko-Regeln: von August 2026 auf Dezember 2027 beziehungsweise von August 2027 auf August 2028. Nicht verschoben wurden die Verbote, die KI-Kompetenzpflicht und die Transparenzpflichten. Genau diese drei sind es, die den Mittelstand heute treffen.
Auch die Übergangsfrist bis Dezember 2026, die im Zusammenhang mit Artikel 50 genannt wird, hilft Ihnen nicht: Sie gilt nur für Anbieter und nur für Altbestände.
6. Wer ist in Deutschland zuständig?
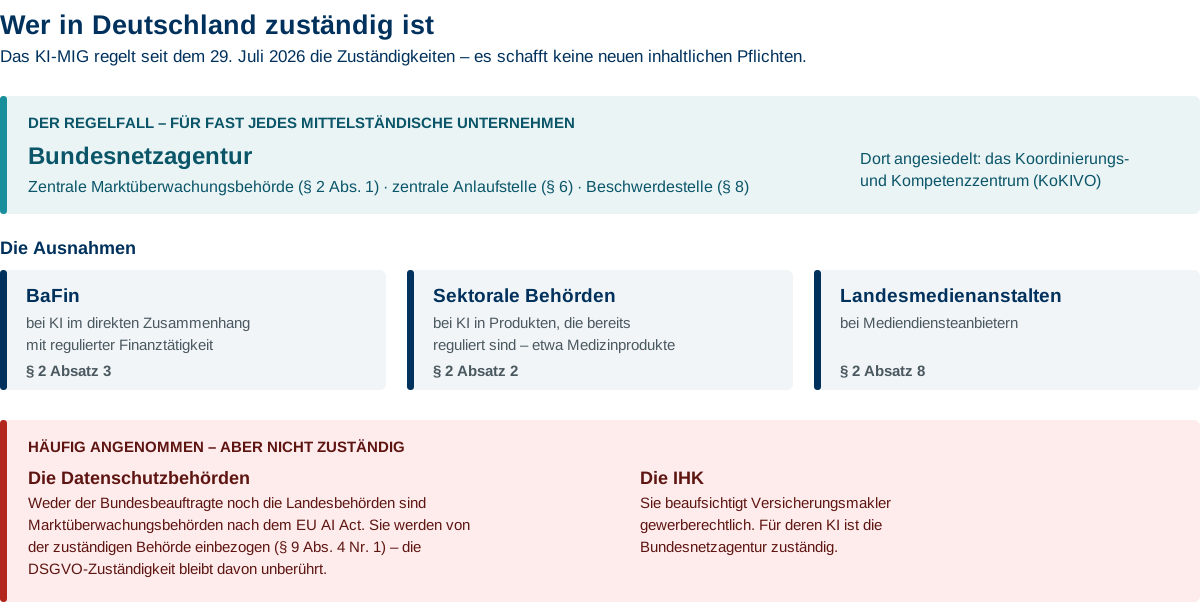
Seit dem 29. Juli 2026 gibt es ein deutsches Durchführungsgesetz, das KI-Marktüberwachungs- und Innovationsförderungsgesetz (KI-MIG). Dazu vorweg das Wichtigste: Es schafft keine zusätzlichen inhaltlichen Pflichten. Es regelt Organisation, Zuständigkeit und Verfahren. Was Sie tun müssen, folgt unverändert aus der europäischen Verordnung.
Wer Ihnen deutsche Zusatzpflichten aus dem KI-MIG herleitet, liegt falsch.
Der Regelfall: die Bundesnetzagentur. Sie ist zentrale Marktüberwachungsbehörde, immer dann, wenn das Gesetz nichts anderes bestimmt (§ 2 Abs. 1 KI-MIG). Sie ist zugleich zentrale Anlaufstelle (§ 6) und Beschwerdestelle (§ 8). Bei ihr angesiedelt ist das Koordinierungs- und Kompetenzzentrum (KoKIVO) mit einem Service-Desk für Unternehmensanfragen.
Die Ausnahmen:
| Fall | Zuständig |
|---|---|
| KI im direkten Zusammenhang mit regulierter Finanztätigkeit bei beaufsichtigten Finanzunternehmen | BaFin (§ 2 Abs. 3) |
| KI in Produkten, die bereits sektoral reguliert sind – etwa Medizinprodukte oder Maschinen | die jeweilige bestehende Marktüberwachungsbehörde (§ 2 Abs. 2) |
| Mediendiensteanbieter | Landesmedienanstalten (§ 2 Abs. 8) |
| Öffentliche Stellen der Länder | Landesbehörden (§ 2 Abs. 6) |
Drei Klarstellungen, die in der Praxis Zeit sparen:
Ein Unternehmen kann mehrere zuständige Stellen haben. Die BaFin hat selbst darauf hingewiesen, dass etwa KI im Personalmanagement auch bei Banken und Versicherern nicht unter ihre Aufsicht fällt, sondern unter die der Bundesnetzagentur. Der Kunden-Chatbot im Kreditgeschäft geht zur BaFin, die Recruiting-KI desselben Hauses zur Bundesnetzagentur.
Versicherungsmakler und Finanzanlagenvermittler gehören zur Bundesnetzagentur. Das Gesetz nimmt sie ausdrücklich aus der Finanzaufsicht heraus (§ 2 Abs. 4 Satz 2). Dass die IHK gewerberechtlich zuständig ist, ändert daran nichts – die IHK ist keine Marktüberwachungsbehörde nach dem AI Act.
Die Datenschutzbehörden sind nicht zuständig. Weder der Bundesbeauftragte für den Datenschutz noch die Landesbehörden sind Marktüberwachungsbehörden nach dem AI Act. Sie werden von der zuständigen Behörde einbezogen (§ 9 Abs. 4 Nr. 1 KI-MIG). Ihre Pflichten aus der DSGVO und die dortige Zuständigkeit bleiben davon unberührt.
7. Was passiert, wenn nichts passiert
Über Bußgelder wird viel geschrieben, meist als Aufhänger. Wir halten es kurz und sachlich, weil Sie die Zahlen einordnen können sollten.
| Stufe | Verstoß | Rahmen (der höhere Betrag gilt) |
|---|---|---|
| 1 | Verbotene Praktiken (Art. 5) | bis 35 Mio. € oder 7 % des weltweiten Jahresumsatzes |
| 2 | Betreiberpflichten (Art. 26), Transparenz (Art. 50), weitere | bis 15 Mio. € oder 3 % |
| 3 | Falsche Angaben gegenüber Behörden | bis 7,5 Mio. € oder 1 % |
Für kleine und mittlere Unternehmen sowie Start-ups gilt jeweils der niedrigere der beiden Werte (Art. 99 Abs. 6). Für Small Mid-Caps – Unternehmen unter 750 Beschäftigten, die keine KMU mehr sind – gilt diese Deckelung ebenfalls, allerdings nicht im Bereich der verbotenen Praktiken (Art. 99 Abs. 6a).
Die Verordnung nennt außerdem ausdrücklich die wirtschaftliche Überlebensfähigkeit kleiner Unternehmen als Maßstab und lässt Verwarnungen und nicht-monetäre Maßnahmen zu.
Zur Einordnung: Artikel 4, die KI-Kompetenzpflicht, ist nicht unmittelbar bußgeldbewehrt. Das größere praktische Risiko liegt ohnehin woanders – in der zivilrechtlichen Haftung, in Auseinandersetzungen mit Beschäftigten und darin, dass Geschäftspartner zunehmend nachfragen, wie Sie es halten.
8. Ein Betrieb mit 20 Mitarbeitenden: Was heißt das konkret?
Nehmen wir ein Beispiel, das dem Alltag nahekommt. Ein Maschinenbauunternehmen, 20 Beschäftigte, zwei Freelancer im Marketing. Im Einsatz sind: ChatGPT im Büro, eine Buchhaltungssoftware mit Belegerkennung, ein Chatbot auf der Website und ein Bewerbungsportal mit automatischer Vorsortierung.
Die Rolle: Betreiber, in allen vier Fällen. Der Chatbot läuft unter dem Namen des Unternehmens – das ändert nichts, weil er kein Hochrisiko-System ist.
Was heute zu tun ist:
- Übersicht erstellen. Vier Systeme aufschreiben, mit Zweck, Anbieter und den Personen, die damit arbeiten. Aufwand: ein bis zwei Stunden.
- Verbote prüfen. Wertet das Bewerbungsportal Videos aus und schließt daraus auf Gefühle? Wenn ja, ist es zu stoppen und rechtlich zu klären. Sortiert es nur nach Qualifikationsmerkmalen, ist es zulässig. Ob es ab Dezember 2027 ein Hochrisiko-System wird, hängt dann an einer zweiten Frage: Artikel 6 Absatz 3 nimmt Systeme aus, die lediglich eine enge Verfahrensaufgabe erfüllen oder eine menschliche Entscheidung vorbereiten – vorausgesetzt, sie betreiben kein Profiling und beeinflussen die Entscheidung nicht wesentlich. Ein Portal, das Bewerbungen nach Eingang sortiert und weiterleitet, fällt darunter. Eines, das Eignung bewertet oder eine Rangfolge erzeugt, nicht.
- KI-Kompetenz. Die Personen, die mit den Systemen arbeiten, brauchen passende Maßnahmen – einschließlich der beiden Freelancer. Die Buchhalterin braucht dabei etwas anderes als die Personalleiterin. Festhalten, was Sie getan haben.
- Kennzeichnung prüfen. Gibt sich der Chatbot als KI zu erkennen? Der Hinweis ist Anbieterpflicht – prüfen müssen Sie, ob er sichtbar ist. Werden KI-erzeugte Bilder veröffentlicht, die echte Szenen vortäuschen? Dann kennzeichnen. Produkttexte mit KI-Unterstützung: in aller Regel nicht kennzeichnungspflichtig.
- Betriebsrat, falls vorhanden. Bei KI im Personalwesen ist er zu beteiligen. Das folgt aus dem Betriebsverfassungsgesetz, nicht aus dem AI Act – gilt aber trotzdem.
Was 2027 dazukommen kann: Bewertet das Bewerbungsportal die Eignung der Kandidaten, wird es zum Hochrisiko-System. Dann gelten die Pflichten aus Artikel 26 – menschliche Aufsicht, Protokolle sechs Monate aufbewahren, Beschäftigte vor Inbetriebnahme informieren, Bewerber über den Einsatz informieren. Sortiert es die Eingänge nur vor, greift die Ausnahme nach Artikel 6 Absatz 3 und es bleibt bei dem, was heute schon gilt.
Eine Grundrechte-Folgenabschätzung ist in beiden Fällen nicht nötig, weil das Unternehmen weder öffentliche Dienste erbringt noch Kreditwürdigkeit prüft.
Was nie dazukommt: Risikomanagementsystem, technische Dokumentation, Konformitätsbewertung, CE-Kennzeichnung, Registrierung. Das bleibt beim Anbieter des Portals.
Der Aufwand für die Punkte 1 bis 5 liegt bei einem Unternehmen dieser Größe im Bereich eines Arbeitstages – vorausgesetzt, man weiß, worauf zu achten ist. Der Aufwand, es ohne Struktur zu versuchen, ist deutlich höher.
9. Häufige Fragen
Gilt der EU AI Act auch für kleine Unternehmen? Ja. Die Pflichten gelten unabhängig von der Unternehmensgröße, bereits ab dem ersten Mitarbeitenden. Größenabhängig sind nur Erleichterungen – vor allem beim Bußgeldrahmen (Art. 99 Abs. 6 und 6a).
Wir nutzen nur ChatGPT. Sind wir betroffen? Ja, als Betreiber. Es trifft Sie die KI-Kompetenzpflicht nach Artikel 4, und wenn Sie mit ChatGPT Inhalte erzeugen und veröffentlichen, kann Artikel 50 Absatz 4 greifen. Die weitreichenden Pflichten für Hochrisiko-Systeme betreffen Sie nicht.
Brauchen wir einen KI-Beauftragten? Nein. Weder der EU AI Act noch das deutsche KI-MIG schreibt eine solche Funktion vor. Es kann organisatorisch sinnvoll sein, jemanden zu benennen – eine Pflicht ist es nicht.
Müssen wir alle Mitarbeitenden schulen? Nein. Artikel 4 erfasst das Personal und weitere Personen, die mit dem Betrieb oder der Nutzung von KI-Systemen befasst sind – nicht pauschal die gesamte Belegschaft. Dafür sind auch Freelancer und Auftragnehmer erfasst, die in Ihrem Auftrag mit KI arbeiten.
Müssen wir jeden Text kennzeichnen, der mit KI entstanden ist? Nein. Kennzeichnungspflichtig sind Deepfakes sowie veröffentlichte KI-Texte zu Themen von öffentlichem Interesse. Normale Produkt- und Werbetexte, interne Inhalte, Übersetzungen und Rechtschreibkorrekturen fallen nicht darunter.
Ist der EU AI Act nicht verschoben worden? Nur teilweise. Verschoben wurden die Regeln für Hochrisiko-Systeme auf Dezember 2027 beziehungsweise August 2028. Die Verbote, die KI-Kompetenzpflicht und die Transparenzpflichten gelten unverändert und sind bereits scharf.
Wer kontrolliert das in Deutschland? In aller Regel die Bundesnetzagentur. Bei Finanzunternehmen kann die BaFin zuständig sein, bei Mediendiensteanbietern die Landesmedienanstalten. Die Datenschutzbehörden sind keine Marktüberwachungsbehörden nach dem AI Act.
Wir lassen unser Marketing von einer Agentur machen. Was gilt für uns? Solange Sie weder vorgeben noch kontrollieren, ob und wie die Agentur KI einsetzt, sind Sie für diese Inhalte kein Betreiber. Sobald Sie KI-Einsatz vorgeben oder das Ergebnis inhaltlich steuern, sind Sie es.
Reicht die Datenschutz-Folgenabschätzung, die wir schon haben? Für die Grundrechte-Folgenabschätzung nach Artikel 27 dürfen Sie auf eine bereits durchgeführte Datenschutz-Folgenabschätzung nach Artikel 35 DSGVO verweisen (Art. 27 Abs. 4). Sie ersetzt sie aber nicht vollständig – und die meisten mittelständischen Unternehmen sind von Artikel 27 ohnehin nicht erfasst.
Wie lange müssen wir unsere Nachweise aufbewahren? Für die Dokumentation der Maßnahmen nach Artikel 4 nennt der AI Act keine Frist. Für Betreiber von Hochrisiko-Systemen gilt ab Dezember 2027 eine Mindestfrist von sechs Monaten für Protokolle (Art. 26 Abs. 6).
Wo steht Ihr Unternehmen?
Der Kurzcheck: in wenigen Minuten wissen, was für Sie gilt
Sie beantworten Fragen zu Ihrem Unternehmen und Ihren KI-Systemen. Daraus entstehen ein Verzeichnis, eine priorisierte Aufgabenliste und datierte Dokumente, mit denen Sie belegen können, was Sie getan haben.
Über den Autor
Holger Fiegl · Gründer von AI Act Coach
Als Unternehmensberater und KI-Anwender habe ich mich tief in die rechtliche Hintergründe zum EU AI Act eingearbeitet und veröffentliche mit der Softwarelösung AI Act Coach eine zuverlässige und preisgünstige Möglichkeit, damit kleine und mittelständische Unternehmen (KMU) ihre Compliance-Pflichten und Schulungsanforderungen aus dem EU AI Act erfüllen können.
Kontaktieren Sie mich gerne per Email: info@ai-act-coach.com oder über mein Linkedin-Profil: https://www.linkedin.com/in/holger-fiegl/
Zuletzt fachlich geprüft am 22.09.2026. Rechtsstand: Verordnung (EU) 2024/1689 in der Fassung der Verordnung (EU) 2026/1744 sowie KI-MIG (in Kraft seit 29.07.2026).
Diese Informationen dienen der allgemeinen Orientierung und ersetzen keine Rechtsberatung. Wir sind Anbieter einer Compliance-Software, keine Rechtsanwaltskanzlei.